Ochrona danych osobowych bez zbędnej biurokracji
Od 2018 roku pełnię funkcję IOD w podmiotach publicznych oraz w branżach finansowej, medycznej, produkcyjnej i ubezpieczeniowej.
Zewnętrzny IOD
Audyty
Wdrożenie ochrony danych
Szkolenia
Bezpieczna praca to także zorganizowana praca
Inspektor BHP z praktyką w podmiotach prywatnych oraz szkolenia, które angażują uczestników zamiast ich usypiać.
Inspektor BHP
Szkolenia BHP
Audyty ISO 27001, KSC i NIS2
Sprawdzam, czy bezpieczeństwo informacji działa w praktyce, a nie tylko na papierze. Prowadzę audyty wewnętrzne zgodne z normą PN-ISO/IEC 27001 oraz przeglądy zgodności z ustawą o KSC i dyrektywą NIS2.
ISO/IEC 27001
KSC
NIS2
Terminy z nowelizacji KSC
| Termin | Co oznacza |
|---|---|
| 3 kwietnia 2026 r. | Wejście w życie nowelizacji ustawy o KSC, która wdraża dyrektywę NIS2. |
| 3 października 2026 r. | Termin na złożenie wniosku o wpis do wykazu podmiotów kluczowych i ważnych. |
| 3 kwietnia 2027 r. | Termin na wdrożenie systemu zarządzania bezpieczeństwem informacji dla podmiotów, które spełniały kryteria w dniu wejścia ustawy w życie. |
| 3 kwietnia 2028 r. | Pierwszy audyt cyberbezpieczeństwa podmiotu kluczowego, a następnie nie rzadziej niż co trzy lata. |
Terminy mogą być inne dla organizacji, które spełnią kryteria później albo należą do innej kategorii. Sprawdzam je indywidualnie dla Twojej sytuacji.
Jak wygląda audyt
- Rozmowa wstępna. Ustalamy cel, zakres, lokalizacje i terminy.
- Analiza dokumentacji. Przeglądam polityki, procedury, rejestry i analizę ryzyka.
- Audyt na miejscu lub zdalnie. Rozmawiam z osobami odpowiedzialnymi za procesy i sprawdzam, czy zabezpieczenia działają w praktyce.
- Raport. Opisuję niezgodności, obserwacje i dobre praktyki z odniesieniem do wymagań.
- Omówienie wyników i plan działań. Przedstawiam wnioski kierownictwu, ustalamy priorytety, a w razie potrzeby wspieram wdrożenie poprawek.
Najczęstsze pytania o audyty
Czym różni się audyt ISO 27001 od audytu KSC?
Czy moja organizacja podlega ustawie o KSC i dyrektywie NIS2?
Czy audyt wewnętrzny zastąpi certyfikację ISO 27001?
Czy możesz przeprowadzić audyt cyberbezpieczeństwa wymagany przez ustawę o KSC?
Ile trwa audyt i ile kosztuje?
Informacje na tej stronie mają charakter ogólny i nie stanowią porady prawnej. Stan na październik 2026 r.
Umów rozmowę o audycieJak pracuję
Indywidualna oferta
Studia przypadków
Rozwiązywanie problemów
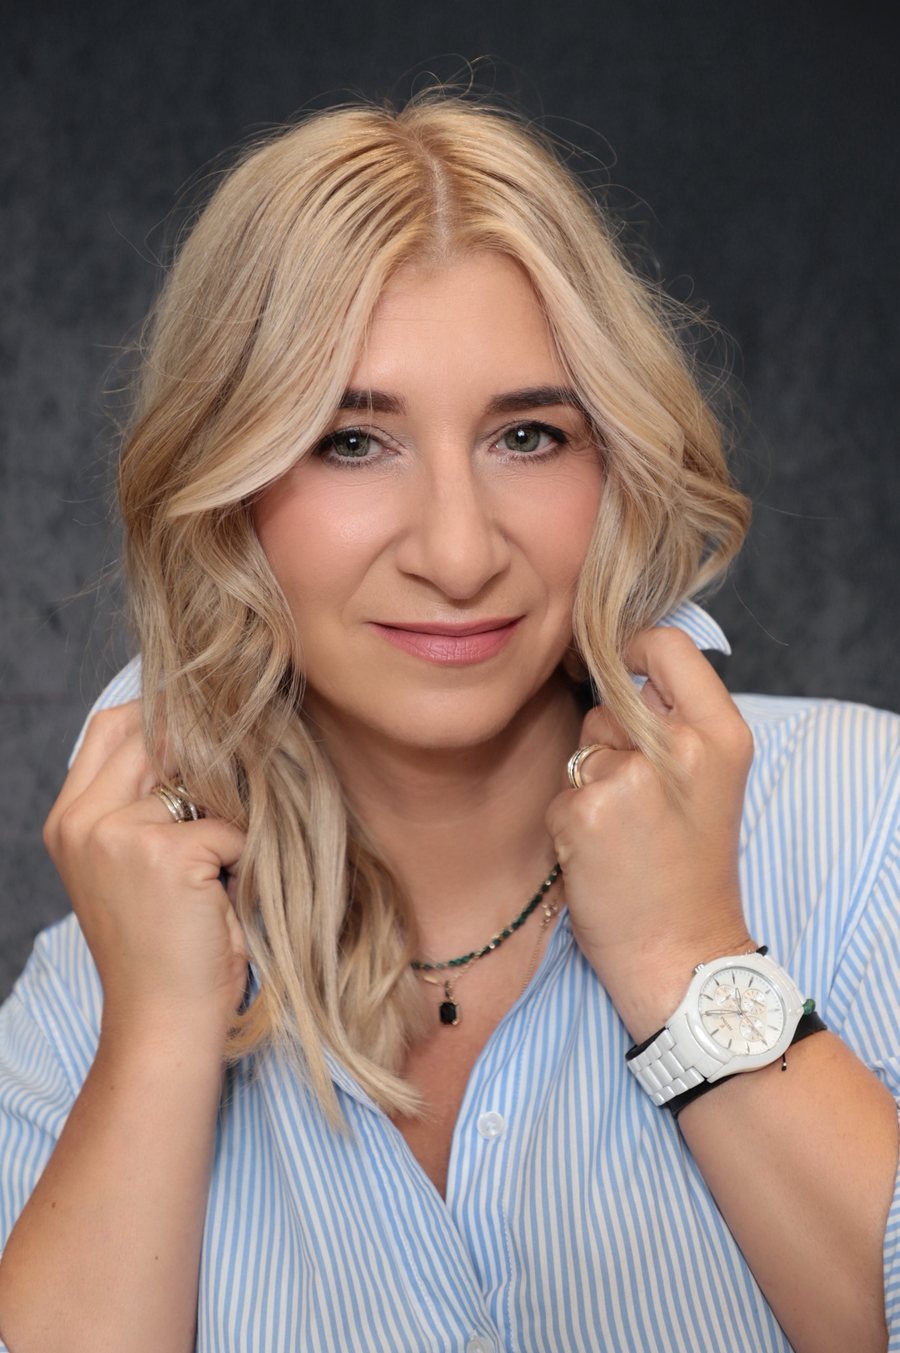
Kinga Nowobilska
Od ponad 20 lat zajmuję się ochroną danych i bezpieczeństwem informacji, najpierw jako administrator bezpieczeństwa informacji, a od 2018 roku jako inspektor ochrony danych w kilkunastu podmiotach z różnych branż.
Prowadziłam wdrożenia RODO, audyty i szkolenia, z których skorzystało około 10 000 osób. Działam w stowarzyszeniach branżowych SABI i SPOD.
Zobacz pełną sylwetkę